Die AML-Verordnung macht alles strenger? Nicht überall.
29/09/2026
Ab dem 10. Juli 2027 löst die EU-Geldwäscheverordnung das Geldwäschegesetz ab. Die verbreitete Erwartung: mehr Daten, mehr Prüfungen, mehr Aufwand. Das stimmt an vielen Stellen, aber nicht überall. Der Bundesverband deutscher Banken (BdB) hat in seinem KYC-Industriestandard 21 Auslegungsfragen zu den Artikeln 19 bis 26 AML-VO beantwortet. Wir haben jede dieser 21 Zeilen neben den heute verpflichtenden Stand gelegt, also GwG und BaFin-Auslegungshinweise (AuA). Das Ergebnis: In zehn Zeilen ist der Standard weniger streng als das, was Sie heute tun müssen. Wer diese Stellen rechtzeitig auf dem Schirm hat, kann Onboarding und Bestandspflege schlanker aufstellen als seine Wettbewerber.
Wichtig, bevor Sie Ihre Prozesse anpassen: Der KYC-Industriestandard gibt die Auslegung des Bankenverbands wieder und ist rechtlich nicht verbindlich. Auch die Aufsicht ist nicht daran gebunden, und ob BaFin und AMLA die Auslegung teilen, ist an mehreren Stellen offen. Einige der Erleichterungen gehen außerdem gar nicht auf den Standard zurück. Sie ergeben sich direkt aus der Verordnung oder den RTS zu den Kundensorgfalts-Pflichten, der sich bis zur endgültigen Fassung noch ändern kann. Bei jeder Erleichterung geben wir deshalb an, woher sie stammt.
Alle 21 Zeilen im Überblick
Mit „heute“ meinen wir das, was aktuell verpflichtend gilt: das GwG, die AuA und unmittelbar geltendes EU-Recht. Enthält eine Zeile mehrere Aussagen, bewerten wir jede davon einzeln.
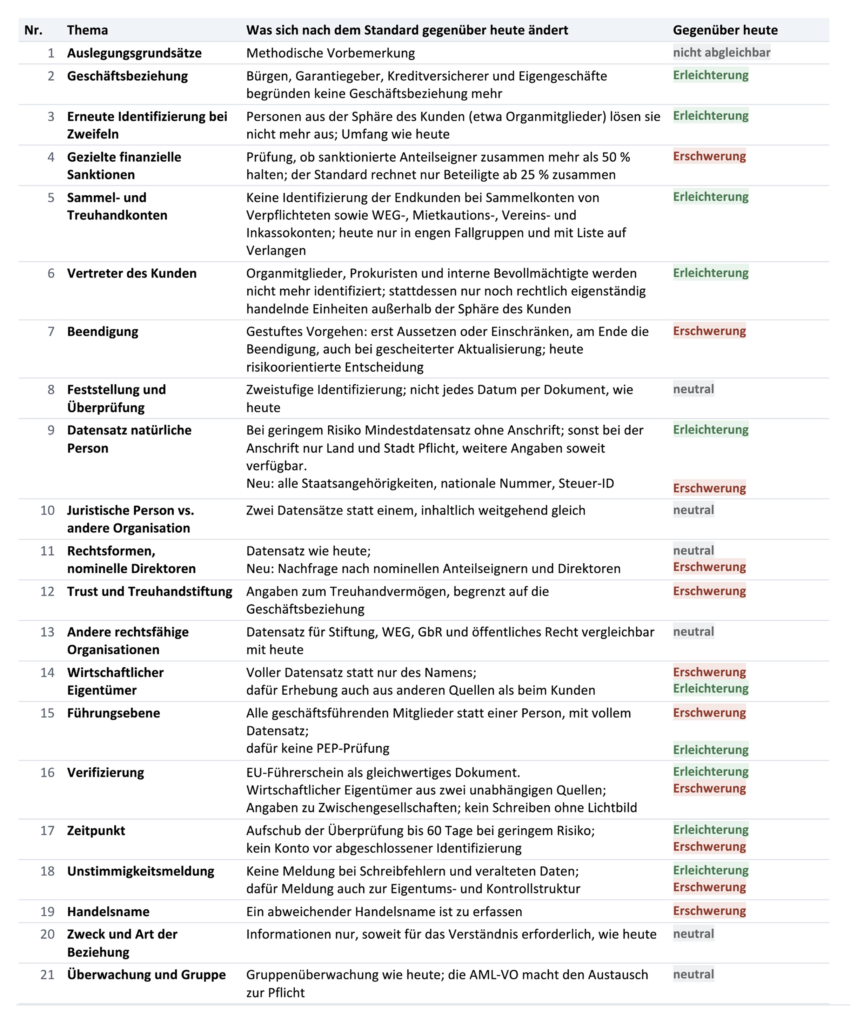
Wo es leichter wird: die zehn Zeilen im Detail
Zeile 2: Sicherungsgeber sind keine Kunden mehr
Heute ist der Bürge ausdrücklich Vertragspartner mit allen Sorgfaltspflichten (AuA AT Kap. 5.1.1). Nach dem Standard begründen Bürgen, Garantiegeber, Kreditversicherer und Eigengeschäfte wie Refinanzierung oder Hedging keine Geschäftsbeziehung. Empfohlen wird nur ein freiwilliges Sanktions- und Adverse-Media-Screening.
Zeile 3: Zweifel an der Person, enger gefasst
§ 10 Abs. 3 Nr. 4 GwG löst die erneute Identifizierung auch bei Zweifeln an einer für den Kunden auftretenden Person aus, ohne Ausnahme. Der Standard liest Art. 19 Abs. 1 lit. f AML-VO so, dass nur Personen gemeint sind, die eigenständig neben dem Kunden auftreten, nicht Mitarbeiter oder Organmitglieder aus der Sphäre des Kunden. Und es bleibt bei der erneuten Identifizierung, ohne komplette Wiederholung aller Sorgfaltspflichten (sofern sich keine neuen Informationen aus der erneuten Identifizierung ergeben).
Zeile 5: Sammelkonten über die heutigen Fallgruppen hinaus
Heute lässt die BaFin vereinfachte Sorgfaltspflichten bei Sammeltreuhandkonten nur in engen Fallgruppen zu: Klassenkassen, Kegelclubs, Heimbewohner und ähnliche Konstellationen, Inkasso je nach Einzelfall und Kunden, die selbst Verpflichtete unter Aufsicht der BaFin sind. Auch dann legt der Treuhänder auf Verlangen eine Liste der wirtschaftlich Berechtigten vor (AuA BT KI Kap. 7.2.1). Nach dem Standard entfällt die Identifizierung der Endkunden bei Sammelkonten aller Verpflichteten und bei WEG-, Mietkautions-, Vereins- und Inkassokonten. Der Entwurf der CDD-RTS ist dahingegen enger: Er verlangt, dass der Kontoinhaber selbst Verpflichteter ist und die Angaben zu seinen Kunden sofort auf Anforderung liefert.
Zeile 6: Organmitglieder fallen aus der Identifizierung
Heute sind bei Begründung der Geschäftsbeziehung rechtsgeschäftliche und gesetzliche Vertreter zu identifizieren, ausdrücklich auch Organmitglieder (AuA AT Kap. 5.1.2). Nach dem Standard gehören Geschäftsführer, Prokuristen und interne Bevollmächtigte zur Sphäre des Kunden und sind keine „Person, die vorgibt, im Namen des Kunden zu handeln“. Für das Firmenkundengeschäft ist das die spürbarste Entlastung im gesamten Standard.
Zeile 9: Weniger Daten bei geringem Risiko
§ 11 Abs. 4 GwG kennt keine Abstufung nach Risiko; auch bei vereinfachten Pflichten sind alle Sorgfaltspflichten zu erfüllen, reduziert werden darf nur ihr Umfang (§ 14 Abs. 2 GwG, AuA AT Kap. 6.2). Einen Datensatz ohne Wohnanschrift sehen GwG und AuA nicht vor. Künftig genügt bei geringem Risiko ein Mindestdatensatz aus Namen, Geburtsort, Geburtsdatum und Staatsangehörigkeiten, ohne Anschrift. Außerhalb geringen Risikos sind bei der Anschrift stets Land und Stadt Pflicht; Postleitzahl, Straße und Hausnummer bleiben Pflicht, soweit verfügbar.
Zeile 14: Wirtschaftlicher Eigentümer aus anderen Quellen
Heute muss die Erhebung beim Vertragspartner erfolgen; öffentliche Quellen, Auskunfteien oder das Transparenzregister allein genügen nicht (§ 11 Abs. 5 GwG, AuA AT Kap. 5.2.3.2). Nach dem Standard darf die Bank den wirtschaftlichen Eigentümer auch aus zuverlässigen und unabhängigen Quellen oder über andere Verpflichtete ermitteln. Das öffnet den Weg für registerbasierte und automatisierte Ermittlung, zumindest in der ersten Stufe.
Zeile 15: Keine PEP-Prüfung der Führungsebene
Wenn kein wirtschaftlicher Eigentümer ermittelbar ist, tritt heute der fiktive wirtschaftlich Berechtigte an seine Stelle und wird als solcher behandelt, einschließlich PEP-Prüfung und Meldung nach § 24c KWG (AuA AT Kap. 5.2.2.2). Nach dem Standard entfallen beide, weil die Führungsebene laut Erwägungsgrund 125 AML-VO gerade kein wirtschaftlicher Eigentümer ist.
Zeile 16: EU-Führerschein als Ausweisdokument
Unter allgemeinen Sorgfaltspflichten verlangt § 12 Abs. 1 GwG ein Dokument, mit dem die Ausweispflicht erfüllt wird; der Führerschein ist heute nur bei vereinfachten Pflichten zulässig (AuA AT Kap. 6.2). Nach dem Standard erfüllt der EU-Führerschein die Kriterien eines gleichwertigen Dokuments nach Art. 22 Abs. 6 AML-VO. Weil er kein Wohnsitzland enthält, kann ein weiterer Nachweis nötig sein.
Zeile 17: Überprüfung bis 60 Tage nach Begründung
Heute darf die Identifizierung nur noch „während der Begründung der Geschäftsbeziehung unverzüglich“ abgeschlossen werden (§ 11 Abs. 1 Satz 2 GwG). Künftig darf bei geringem Risiko die Überprüfung von Kunde und wirtschaftlichem Eigentümer bis 60 Tage nach Begründung folgen; die Feststellung der Identität muss vorher erfolgen. Für digitale Onboarding-Strecken entsteht damit ein echter Gestaltungsspielraum.
Zeile 18: Keine Unstimmigkeitsmeldung bei Schreibfehlern
§ 23a GwG kennt keine Ausnahme; jede Abweichung zum Transparenzregister ist zu melden. Künftig darf die Bank bei Schreibfehlern, Transliteration, geringfügigen Ungenauigkeiten und veralteten Daten den Kunden zur Berichtigung auffordern, statt zu melden, sofern kein erhöhtes Risiko vorliegt und der Kunde fristgerecht berichtigt.
Wo es trotzdem strenger wird
Den Erleichterungen steht in denselben Prozessen zusätzlicher Aufwand gegenüber, den der Standard meist nur abmildert:
- Sanktionsprüfung der Anteilseigner (Zeile 4): Neu ist die Prüfung, ob sanktionierte Personen zusammen mehr als 50 % halten (Art. 20 Abs. 1 lit. d AML-VO). GwG und AuA verlangen das nicht. Der Standard rechnet nur Beteiligte ab 25 % zusammen und argumentiert, dass eine Zusammenrechnung von Anteilen unterhalb dieser Schwelle nicht erforderlich ist – was wiederum eine Erleichterung zur strengen Lesart darstellt.
- Beedingung (Zeile 7): Hier folgt der Standard der AML-VO (Art. 21) und schaltet nur Aussetzung oder Einschränkung vor, wie es der Entwurf der AMLA-Leitlinien zur kontinuierlichen Überwachung (Ziff. 30, 32) zulässt. Neu ist, dass auch eine gescheiterte Aktualisierung am Ende zur Beendigung führt; § 10 Abs. 9 GwG erfasst sie heute nicht.
- Wirtschaftlicher Eigentümer (Zeilen 14, 16): Voller Datensatz statt nur des Namens; Überprüfung grundsätzlich aus zwei unabhängigen Quellen, das Transparenzregister allein genügt nicht mehr (Art. 22 Abs. 7 AML-VO). Heute genügt die Einsicht ins Transparenzregister, aber nur, wenn die beim Kunden erhobenen Angaben übereinstimmen und weder Zweifel noch Anhaltspunkte für ein höheres Risiko bestehen (§ 12 Abs. 3 Satz 3 GwG); dazu Angaben zu Zwischengesellschaften.
- Führungsebene (Zeile 15): Alle geschäftsführenden Mitglieder des Leitungsorgans statt einer Person, jeweils mit vollem Datensatz.
- Neue Datenfelder (Zeilen 9, 11, 12, 19): Alle Staatsangehörigkeiten, Steuer-ID, nationale Nummer, nominelle Direktoren, Angaben zum Treuhandvermögen, abweichender Handelsname. Der Standard lässt hierfür meist eine dokumentierte Nachfrage genügen.
- Kontoeröffnung (Zeile 17): Kein Konto vor abgeschlossener Identifizierung, soweit § 25j KWG das heute noch erlaubt.
Leicht zu übersehen: An zwei Stellen bleibt eine Bank mit dem Standard beim heutigen Stand, obwohl die AML-VO mehr verlangt. Beim Transparenzregister (Zeile 16) verlangt Art. 22 Abs. 7 AML-VO die Abfrage bei jeder Überprüfung; der Standard nur bei Begründung der Geschäftsbeziehung. Und beim Gruppenaustausch (Zeile 21) schreibt Art. 16 Abs. 3 AML-VO den Austausch verpflichtend vor, während es dem Standard genügt, dass er möglich ist. Wer an diesen Stellen der Auslegung des Verbands folgt, sollte gut begründen können, warum.
Fazit: Was das für Ihre Prozesse heißt
Unterm Strich zeigt der Abgleich, dass die AML-VO den Aufwand vor allem verlagert. Es muss künftig nicht mehr jeder Vertreter identifiziert werden, nicht jede Anschrift vollständig erhoben werden und nicht jede Abweichung gemeldet werden. Dafür gehen die Anforderungen beim wirtschaftlichen Eigentümer und bei Sanktionen deutlich mehr in die Tiefe. Wer sein Zielbild jetzt entwirft, sollte drei Dinge tun. Erstens die zehn Erleichterungen prüfen und entscheiden, welche davon ins eigene Risikoprofil passen. Zweitens die Erleichterungen, die allein auf der Verbandsauslegung beruhen, als Annahme dokumentieren und die aufsichtliche Entwicklung beobachten. Drittens die zwei Rücknahmen des Standards bewusst entscheiden, nicht übernehmen, weil sie im Standard stehen.
consalty begleitet Banken und Zahlungsdienstleister beim Übergang vom GwG zur AML-VO. Wir zeigen Ihnen in einer Gap-Analyse, wo Ihre heutigen Prozesse von den neuen Anforderungen abweichen, und passen Ihre Sorgfaltsprozesse auf den Stand ab Juli 2027 an. Sprechen Sie uns an, wenn Sie wissen möchten, welche Punkte des KYC-Industriestandards für Ihr Geschäftsmodell besonders relevant sind Sprechen Sie uns an, per Mail oder über LinkedIn.
Hinweis: Dieser Beitrag ersetzt keine rechtliche oder regulatorische Beratung.